note : Wincap-ul se instaleaza si nu mai aveti treaba cu el . Nmap-ul in schimb este scanerul , dupa ce l-ati dezarhivat ,pentru al folosi va trebui sa urmati urmatoarele instructiuni :
sa presupunem ca l-ati instalat in C:program files
Atunci :
1) deschidesti Start > Run > CMD
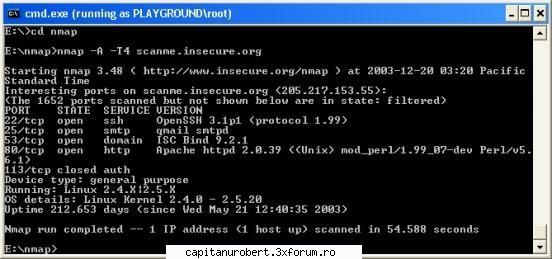
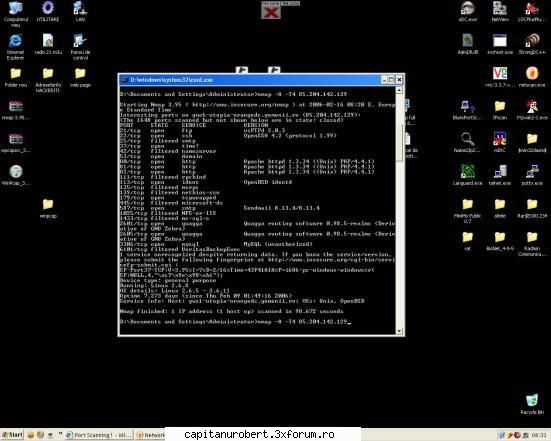
in consola mergeti cu comanda CD pana ce ajungeti in directorul C:program filesnmap-version ( unde version e versiunea nmap-ului downloadat) si executati scannerul prin comanda : nmap -A -T4 server ( unde server poate fi ip-ul sau host-ul pe care vreti sa-l scanati ).
Aici aveti un screen shot cu nmap in executare . Cam ATAT !
Port Scaning – poza de Robert, in Windows · 36.1KB
Nu o sa-ti explic punctele 1 si 3 pentru ca la 3 presupun ca sti ce inseamna si la 1. nu ai nevoie : te intereseaza Notifieru si anume :
Notifier : Orice program realizat in vederea notificarilor ascunse,secrete ale unui attaker instalat pe calculatorul victimei . Aceste notificari se pot face prin FTP , SMS , SMTP,sau alte cai de transmisie si pot contine diferite informatii privind pc-ul gazda. De obicei aceste Notifiere sunt folosite impreuna cu un Packer ,Binder sau chiar Downloader .
Privind ICQ UIN Pager notification iti pot spune urmatoarele : " Elementele softului : Rularea procesului de baza bazat pe UIN impreuna cu un subiect si un mesaj .Mesajul probabil va include : A. Troianul cu care vei urma sa te legi B. Portul pe care troianul se va conecta C. Parola de la serverul troianul ( daca este ), urmand sa linkezi cu troianul favorit , pachetul , ulterior sa fie trimis .
ICQ UIN Pager notification = Program care trimite , folosind troieni , mesaje notificate via ICQ catre un specific ICQ UIN (Unique Identification Number) .
6. Cum poti determina un sistem de operare sa activeze optiunea de share pe toate partitiile sale.
1. NetBIOS (Network Basic Input/Output System) este un concept operational realizat de IBM si Sytek realizat pentru a indeplini rolul de API (Application Programming Interface) pentru ca o aplicatie sa poata accesa resursele unei retele. Pe scurt NetBIOS permite aplicatiilor sa comunice cu o retea.
2. NetBIOS in Windows. Un computer poate fi accesat cu NetBIOS daca are deschis portul 139. Acest port (139) este cel mai periculos port de pe internet. Toate fisierele si imprimantele ce au pornita optiunea de share pe un sistem Windows ruleaza pe acest port. Aproximativ 10% din totalitatea utilizatorilor de Internet au hard disk-urile expuse prin intermediul acestui port. Portul acesta (139) este primul port la care vrea sa se conecteze un Hacker si tot acest port este cel blocat de un Firewall.
3. Gasirea punctului slab. Pentru a gasi un computer vulnerabil trebuie sa scanati o retea sau o arie de IP-uri pentru a vedea care are portul 139 deschis. Pentru acest lucru recomand folosirea programului Anfry Ip scanner / windows. Odata ce se termina scanarea si se gasesc IP-uri vulnerabile se trece la punctul 4.
4. Exploatarea punctului slab. Dupa alegerea IP-ului vulnerabil se trece la conectarea cu acesta astfel:
START > RUN > In casuta de RUN se introduce comanda \xxx.xxx.xxx.xxx apoi se da clic pe OK.
ATENTIE xxx.xxx.xxx.xxx este IP-ul gasit de voi asa ca inlocuiti x-urile cu IP-ul gasit.
Daca totul a mers bine ar trebui sa se deschida o fereastra cu continutul hard disk-ului victimei. Acum puteti vedea, realiza download sau uploade sau chiar sterge fisierele de pe computerul victimei.
5. Cum treci de parola. Se poate intampla uneori ca computerul la care incerci sa te conectezi sa fie protejat de o parola. In acest caz trebuie sa folosesti programul PQwak I. n acest program nu trebuie decat sa introduci IP-ul si numele de share. Numele de share este numele folder-ului care este protejat de parola. Dupa ce ati introdus aceste lucruri trebuie doar sa urmariti cum lucreaza PQwak ( il cauti pe net )
6. Cum poti determina un sistem de operare sa activeze optiunea de share pe toate partitiile sale. Daca partitia care are activata obtiunea de share este (C: D: etc.) atunci poti pune un troian care-ti poate oferi accesul la restul partitiilor si chiar la intregul computer. Pentru a realiza acest lucru trebuie creat un fisier ce va purta numele de autorun.inf Pentru a realiza acest fisier trebuie sa creati un fisier txt care sa contina urmatoarele:
CELE SCRISE MAI JOS TREBUIESC COPIATE FARA MODIFICARI.
[autorun]
open=autoexec.bak.exe
Dupa care se salveaza fisierul txt modificandu-se extensia din .txt in .inf
Apoi cu ajutorul unui Troian ( n-am soft tre sa cauti ) se realizeaza un troian numit autoexec.bak.exe
Acum cand cele doua fisiere sunt gata trebuie sa le copiem in directorul principal adica in radacina. Spre exemplu daca avem acces la partitia C: atunci fisierele noastre vor fi copiate direct pe aceasta partitie fara sa fie puse in folder.
Acum nu trebuie decat sa asteptati ca victima sa acceseze partitia in care ati pus cele doua fisiere. Odata accesata acesta partitie troianul se va executa oferind acces la tot computerul.